Sophos ou SentinelOne : quelle sécurité endpoint choisir ?
Comparatif Sophos vs SentinelOne : détection MITRE ATT&CK, tarifs, coût pour 50 endpoints et choix adapté aux PME et aux MSP.

Long Nguyen
Développeur fullstack · Ingénieur IA · Chercheur
Sophos ou SentinelOne : verdict rapide
Sophos et SentinelOne abordent la sécurité des endpoints par deux voies opposées. Sophos s'appuie sur un écosystème connecté : endpoint, pare-feu et SOC managé interne (Sophos MDR) partagent leurs données de télémétrie et peuvent agir sur les détections des uns et des autres. SentinelOne repose sur un agent autonome unique, qui prend les décisions de confinement directement sur l'endpoint, sans attendre un aller-retour avec le cloud. Les deux solutions sont actuellement des Leaders du Magic Quadrant de Gartner pour les plateformes de protection des endpoints, et toutes deux ont été désignées Champions dans la Cybersecurity MSP Ecosystems Leadership Matrix 2026 d'Omdia.
| Critère | Sophos Intercept X / XDR | SentinelOne Singularity |
|---|---|---|
| Architecture principale | Prévention multicouche et écosystème connecté (endpoint, pare-feu et MDR partagent la télémétrie) | Agent unique et léger, avec une IA embarquée qui prend localement les décisions de réponse |
| Réponse aux ransomwares | Restauration des fichiers chiffrés avec CryptoGuard | Restauration fondée sur Storyline (Windows et macOS) |
| Détection managée | Sophos MDR : SOC interne et natif | Vigilance MDR : option supplémentaire achetée séparément |
| Dernier test indépendant | MITRE ATT&CK Enterprise 2025 : 100 % de détection | Absent en 2025 ; MITRE ATT&CK Enterprise 2024 : 100 % de détection, avec 88 % d'alertes en moins que la médiane |
| Tarifs publiés | Aucun tarif public ; prix généralement constatés d'environ 28 à plus de 70 $ par endpoint et par an selon les offres | Aucun tarif public ; prix généralement constatés d'environ 70 à 230 $ par endpoint et par an selon les offres |
| Solution la mieux adaptée | PME et entreprises de taille intermédiaire souhaitant regrouper pare-feu, endpoint et SOC managé chez un même fournisseur | Équipes recherchant un cœur EDR léger et très autonome, sans problème à acheter le MDR séparément |
Si vous ne devez lire qu'une seule section, choisissez celle-ci : les deux plateformes sont très proches en matière de qualité de détection brute. La vraie différence apparaît dans la manière dont chacune se comporte lorsque vous lui associez davantage de composants de son écosystème — c'est ce que nous allons détailler dans la suite de ce guide.
Comment Sophos et SentinelOne bloquent les menaces
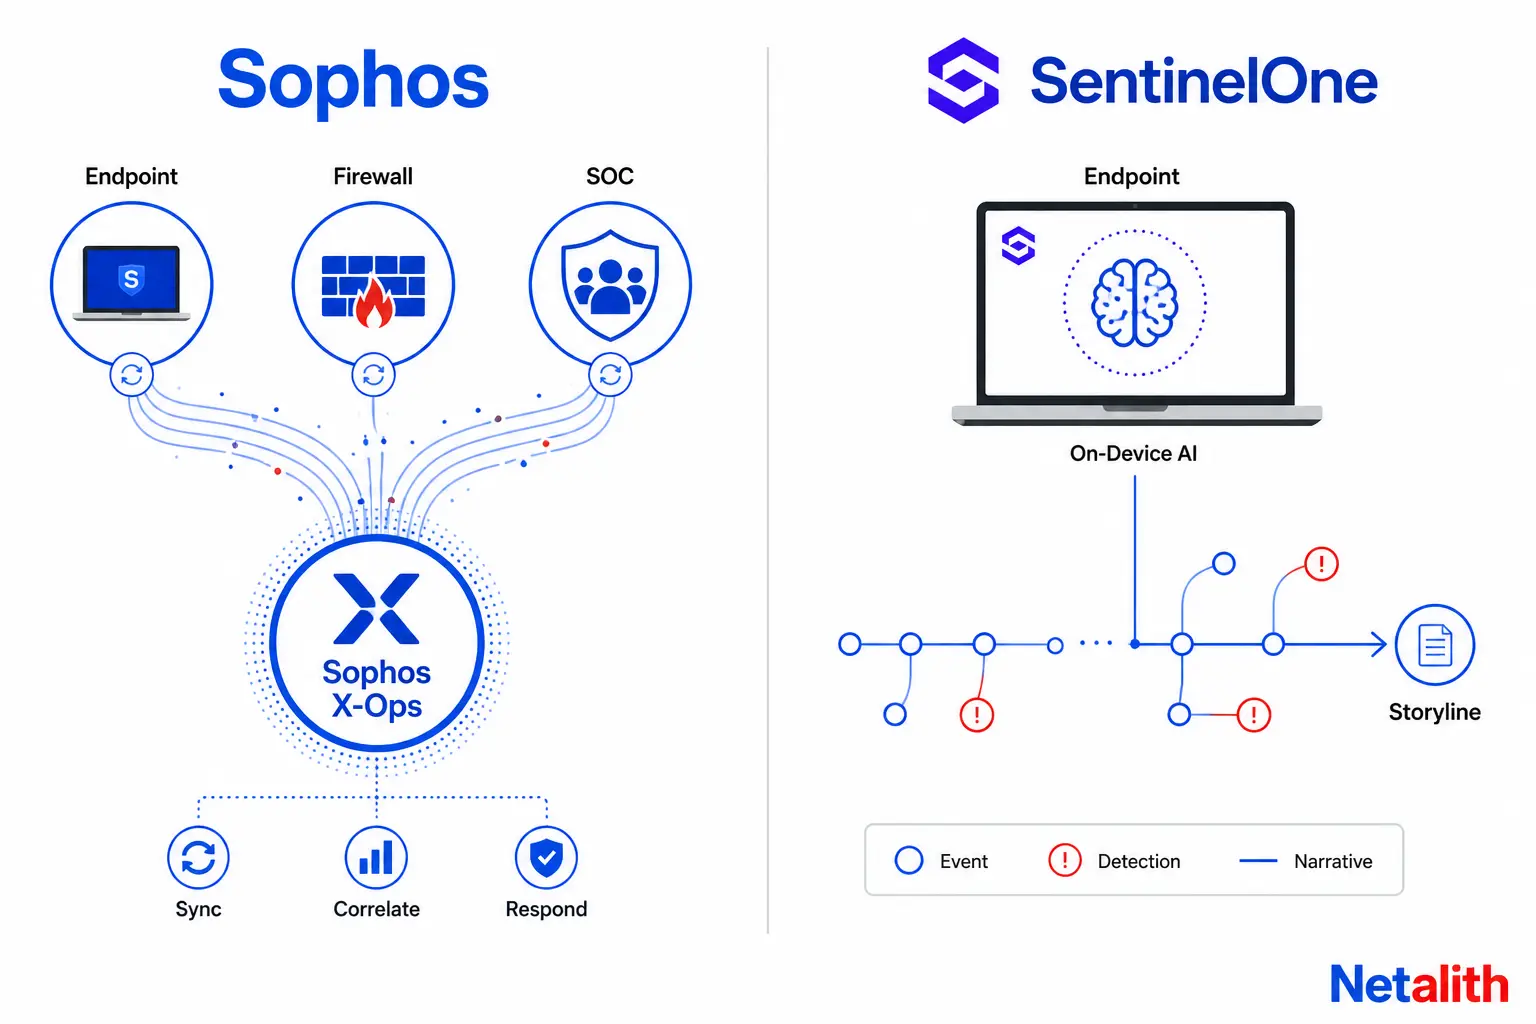
Sophos Endpoint mise d'abord sur la réduction de la surface d'attaque : contrôle des applications web et par catégories, prévention des exploits et CryptoGuard, qui surveille le comportement de chiffrement des fichiers utilisé par les ransomwares et restaure les fichiers touchés sans nécessiter une restauration complète. Les détections et les données de santé transitent par Sophos X-Ops ; ainsi, un signal provenant du pare-feu ou de la passerelle de messagerie peut déclencher une réponse coordonnée sur l'endpoint — Sophos parle de sécurité synchronisée. Sophos MDR est conçu comme un service managé interne reposant sur cette même télémétrie, et non comme une option tierce ajoutée après coup.
L'agent Singularity de SentinelOne exécute ses modèles de détection et de réponse directement sur l'endpoint. Le confinement — isolation, mise en quarantaine, arrêt d'un processus et verrouillage du réseau — n'attend donc pas une décision du cloud. Chaque événement observé sur une machine est relié à une même chronologie d'attaque (Storyline). Un analyste peut ainsi visualiser un incident complet plutôt qu'une série d'alertes isolées, et déclencher en un clic une restauration vers l'état antérieur à l'attaque sous Windows et macOS. La détection managée intervient à un niveau supérieur avec Vigilance MDR, acheté séparément de la licence endpoint.
Le point de vue du terrain : pour une équipe sans SOC interne, le MDR inclus de Sophos évite une décision d'achat supplémentaire : vous avez une seule relation fournisseur, au lieu de devoir associer un fournisseur EDR à un fournisseur MDR distinct. Pour une équipe qui dispose déjà de compétences en détection ou qui les développe, la conception à agent unique de SentinelOne et son faible volume d'alertes génèrent généralement moins de bruit à traiter. Cela devient particulièrement important lorsque c'est votre équipe qui surveille la console.
Taux de détection de Sophos et SentinelOne : ce que montre réellement MITRE ATT&CK
Les évaluations MITRE ATT&CK Enterprise sont ce qui se rapproche le plus d'un test indépendant et comparable entre solutions de sécurité endpoint. Les chercheurs de MITRE reproduisent les tactiques d'un véritable acteur malveillant contre chaque produit participant, puis évaluent la part de la chaîne d'attaque effectivement détectée. Onze fournisseurs ont participé à la session 2025, qui a intégré pour la première fois une chaîne d'attaque ciblant le cloud (reproduction de Scattered Spider), en plus d'une chaîne d'espionnage commanditée par un État (reproduction de Mustang Panda) — soit 16 étapes et 90 sous-étapes sur Windows, Linux et AWS. Sophos a participé et a annoncé 100 % de détection sur chaque étape et sous-étape, avec une détection au niveau de la technique — le niveau de précision le plus élevé — pour 86 des 90 activités évaluées.
SentinelOne n'a pas participé à la session Enterprise 2025. Son résultat publié le plus récent date de l'évaluation Enterprise 2024, au cours de laquelle SentinelOne a détecté 100 % des 80 sous-étapes testées sur Windows, Linux et macOS, sans aucun délai de détection et avec 88 % d'alertes en moins que la médiane de l'ensemble des fournisseurs évalués.
| Session d'évaluation | Fournisseur | Résultat |
|---|---|---|
| Enterprise 2025 (11 fournisseurs) | Sophos | 100 % de détection — 16/16 étapes, 90/90 sous-étapes ; niveau technique pour 86/90 |
| Enterprise 2025 | SentinelOne | N'a pas participé |
| Enterprise 2024 | SentinelOne | 100 % de détection — 80/80 sous-étapes ; 88 % d'alertes en moins que la médiane |
Comment interpréter ces résultats : chez les fournisseurs EDR haut de gamme, un score de détection de 100 % est devenu un minimum lors d'une session donnée. Le véritable indicateur se trouve dans le détail. Le résultat 2025 de Sophos constitue la donnée indépendante la plus récente dont on dispose pour les deux fournisseurs et inclut le nouveau scénario d'attaque cloud, particulièrement pertinent si vos workloads s'exécutent dans AWS. Le faible volume d'alertes obtenu par SentinelOne en 2024 reste significatif deux sessions plus tard, car le rapport entre alertes pertinentes et bruit tient à l'architecture — la manière dont l'agent corrèle les événements — et ne se réinitialise pas à chaque cycle d'évaluation. Ne pas participer à une session n'est pas en soi un signal négatif : les fournisseurs peuvent s'abstenir pour des raisons liées à leur feuille de route. Cela signifie toutefois que vous comparez un chiffre actuel à un autre vieux de 18 mois, et non deux résultats simultanés.
Tarifs de Sophos et SentinelOne
Aucun des deux fournisseurs ne publie de grille tarifaire complète. Tous deux vendent par l'intermédiaire de partenaires et établissent leurs devis en fonction du nombre d'endpoints, de la durée du contrat et des options ajoutées (XDR, MDR, protection de l'identité). Les montants ci-dessous sont des fourchettes indicatives de prix généralement constatés, compilées à partir de pages de partenaires et de revendeurs disponibles en 2026 ; il ne s'agit pas de tarifs officiels. Utilisez-les comme point de départ pour votre budget, puis demandez un devis correspondant précisément à votre périmètre.
| Offre | Sophos Intercept X | Environ $/endpoint/an |
|---|---|---|
| Entrée de gamme (Advanced) | NGAV, EDR allégé, CryptoGuard, contrôle web et applicatif | ~28 $ |
| Intermédiaire (Advanced avec XDR) | Ajout de l'investigation XDR entre les différents produits | ~48 $ |
| Managée (Sophos MDR) | SOC humain disponible 24 h/24 et 7 j/7, basé sur la télémétrie Sophos | ~70 à 80 $ et plus |
| Offre | SentinelOne Singularity | Environ $/endpoint/an |
|---|---|---|
| Core | NGAV/EDR alimenté par l'IA, conservation de 14 jours, AI Security Assistant | ~70 à 100 $ |
| Complete | Ajout de la détection et réponse liées à l'identité, conservation de 90 jours et Managed Threat Hunting | ~180 $ |
| Commercial / Enterprise | Ajout du triage SOC agentique, de l'analyse forensique avec visibilité complète et de la chasse managée 24 h/24 et 7 j/7 | ~230 $, offres Enterprise supérieures sur devis |
La gamme Sophos est moins chère à l'entrée, mais le passage à un SOC entièrement managé avec Sophos MDR vous place tout de même dans une zone de prix proche de l'offre intermédiaire de SentinelOne. La gamme SentinelOne démarre plus haut, mais Core inclut déjà un assistant IA et la réponse en temps réel. La hausse de prix vient surtout de la protection de l'identité, d'une conservation plus longue et de la chasse managée, des options qui peuvent être facultatives selon la maturité de vos opérations de sécurité.
Coût total de possession : exemple pour 50 endpoints
Pour concrétiser ces fourchettes, voici une comparaison indicative de la première année pour une PME de 50 endpoints choisissant une offre intermédiaire chez chacun des fournisseurs — le niveau vers lequel se tournent la plupart des PME lorsqu'elles recherchent une investigation de niveau EDR, et pas seulement un antivirus.
| Poste | Sophos (Advanced avec XDR, ~48 $/endpoint) | SentinelOne (Core, ~85 $/endpoint) |
|---|---|---|
| Licence annuelle (50 endpoints) | ~2 400 $ | ~4 250 $ |
| Détection managée, si ajoutée | Sophos MDR, même fournisseur, intégration native | Vigilance MDR, ligne supplémentaire distincte |
| Effort de déploiement | Console cloud, déploiement avec agent | Console cloud, déploiement avec agent |
| Fourchette indicative en première année | ~2 400 à 4 000 $ (de la licence seule à la licence avec MDR) | ~4 250 à 9 000 $ (de la licence seule à la licence avec Vigilance) |
Il s'agit d'une estimation budgétaire, pas d'un devis. Les montants réellement facturés varient selon la répartition de vos systèmes d'exploitation (les serveurs coûtent généralement plus cher à l'unité que les postes de travail), la durée du contrat et les remises négociées auprès des MSP ou des revendeurs. Les deux fournisseurs accordent plus volontiers ces remises lors d'un renouvellement ou en fin de trimestre. À 50 endpoints, l'écart de coût des licences est réel, mais il est généralement inférieur à l'écart créé par le choix — ou non — d'une détection managée dans vos dépenses totales.
Sophos ou SentinelOne pour une petite entreprise
Sophos a remporté les prix Small Business Endpoint (Windows) et Small Business Security Development aux SE Labs Awards 2026. C'est aussi le choix le plus simple pour une PME sans équipe de sécurité dédiée : l'offre endpoint d'entrée de gamme, le pare-feu et Sophos MDR sont réunis chez un même fournisseur, dans une seule console et avec une seule ligne de support. Si un e-mail de phishing passe entre les mailles du filet, c'est l'équipe MDR de Sophos qui assure la surveillance : vous n'avez pas à coordonner un fournisseur EDR et un fournisseur MDR distincts pendant un incident.
L'offre Core de SentinelOne constitue à elle seule une solide couche de prévention et de détection, mais l'investigation et la réponse incombent à la personne qui surveille la console : aucun SOC humain n'est inclus tant que vous n'ajoutez pas Vigilance MDR. C'est le compromis adapté à une PME qui dispose déjà de compétences informatiques en interne, même à temps partiel, et qui souhaite conserver une licence de base légère, ou qui prévoit d'ajouter la chasse managée lorsque son activité aura atteint une taille suffisante. Si votre équipe risque réellement de laisser les alertes sans lecture, prévoyez un MDR dès le premier jour, quelle que soit la plateforme : une licence seule ne constitue pas un programme de sécurité.
Sophos ou SentinelOne pour les MSP
Les deux fournisseurs ont été désignés Champions dans la Cybersecurity MSP Ecosystems Leadership Matrix 2026 d'Omdia pour leur architecture multi-tenant et leur intégration avec les PSA/RMM. Il n'est donc pas rare qu'un MSP propose les deux solutions à ses clients plutôt que de se standardiser sur une seule. Plusieurs MSP expliquent d'ailleurs qu'il s'agit d'un choix délibéré, et non d'une incapacité à désigner un gagnant. Voici les différences pratiques qui peuvent orienter un MSP :
- Empreinte de l'agent : l'agent unique et léger de SentinelOne tend à consommer moins de ressources sur un parc hétérogène, un avantage important lorsqu'un MSP doit prendre en charge les machines déjà possédées par ses clients.
- Potentiel de ventes croisées : Sophos permet à un MSP de proposer pare-feu, endpoint, messagerie et MDR dans le cadre d'une seule relation fournisseur. La facturation est simplifiée et le nombre d'escalades vers les supports fournisseurs est réduit pour chaque client.
- Volume d'alertes à grande échelle : une plateforme qui génère moins d'alertes, mais avec un niveau de confiance plus élevé, devient plus avantageuse lorsque vous devez effectuer un triage pour des dizaines de clients plutôt que pour un seul environnement. C'est là que le faible niveau de bruit observé par SentinelOne dans le test MITRE est particulièrement intéressant pour un MSP.
Dans tous les cas, la console et l'agent endpoint ne constituent que la moitié de la solution. La plupart des MSP finissent par développer ou acheter des éléments de liaison personnalisés : un script qui rapproche le nombre d'endpoints de celui enregistré dans le PSA pour la facturation, un tableau de bord qui regroupe les détections de tous les tenants clients, ou un webhook qui envoie les alertes critiques dans la file de tickets. Si c'est précisément la lacune que vous cherchez à combler, c'est le type de travail d'intégration PSA/RMM et de reporting personnalisé que Netalith réalise pour les MSP, au-dessus de la plateforme EDR que vous avez déjà choisie.
Quelle solution choisir : Sophos ou SentinelOne ?
Aucune des deux n'est un mauvais choix : toutes deux sont actuellement Leaders du Magic Quadrant de Gartner et ont obtenu récemment un taux de détection MITRE de 100 %. La décision dépend surtout de ce que vous souhaitez acheter en complément de l'agent endpoint :
- Choisissez Sophos si vous voulez un seul fournisseur pour l'endpoint, le pare-feu et un SOC managé ; si vous êtes une petite entreprise sans personnel dédié à la sécurité ; ou si vous utilisez déjà Sophos Firewall et souhaitez synchroniser les détections entre les deux.
- Choisissez SentinelOne si vous recherchez un cœur EDR léger, générant peu d'alertes, et si vous êtes prêt à acheter la chasse managée séparément ; si vous êtes un MSP qui cherche à réduire l'empreinte des agents sur un parc client hétérogène ; ou si vos workloads sont répartis de manière équilibrée entre Windows, Linux et macOS et que vous souhaitez une architecture à agent unique sur les trois systèmes.
- Testez les deux solutions si vous êtes un MSP qui prépare une offre reposant sur deux plateformes : déployez chacune sur les mêmes 10 à 20 endpoints de test pendant 30 jours et comparez le volume réel d'alertes ainsi que le taux de faux positifs dans votre propre environnement, plutôt que de vous limiter aux chiffres marketing des fournisseurs.
Quelle que soit la plateforme retenue, l'efficacité de vos outils de sécurité dépend de la qualité des processus et des intégrations qui les entourent. Si cette décision s'inscrit dans un projet technologique plus large — tableau de bord client, intégration marketplace ou présence web adaptée à l'IA — l'équipe de Netalith peut évaluer vos besoins en logiciels, ecommerce et visibilité dans les moteurs de recherche IA au cours d'un même échange.
Demandez un devis personnalisé à Netalith et expliquez-nous ce que vous souhaitez construire autour de votre infrastructure de sécurité.
FAQ
Questions fréquentes
Quelle solution est la meilleure, Sophos ou SentinelOne ?
Aucune ne s'impose dans tous les cas : les deux sont actuellement des Leaders du Magic Quadrant de Gartner et ont obtenu un taux de détection de 100 % lors de leur évaluation MITRE ATT&CK Enterprise la plus récente. Sophos convient davantage à une petite entreprise qui souhaite regrouper endpoint, pare-feu et détection managée chez un seul fournisseur ; SentinelOne est plus adapté aux équipes qui recherchent un cœur EDR léger générant peu d'alertes et qui acceptent d'acheter la chasse managée séparément.
Combien coûtent Sophos et SentinelOne par endpoint ?
Aucun des deux fournisseurs ne publie de grille tarifaire officielle. Les prix généralement constatés chez les partenaires en 2026 s'établissent autour de 28 à plus de 70 $ par endpoint et par an pour Sophos Intercept X, selon les offres Advanced, Advanced avec XDR et MDR, et autour de 70 à 230 $ par endpoint et par an pour SentinelOne Singularity, selon les offres Core, Complete et Commercial. Demandez toujours un devis correspondant à votre périmètre : le prix réellement facturé dépend du volume, de la durée du contrat et des remises du revendeur.
Quel serait le coût de 50 endpoints sur chaque plateforme ?
À titre indicatif, avec une offre intermédiaire en première année, Sophos Advanced avec XDR revient à environ 2 400 $ par an pour 50 endpoints, licence seule, tandis que SentinelOne Core revient à environ 4 250 $ par an, licence seule. L'ajout d'une détection managée — Sophos MDR ou Vigilance MDR de SentinelOne — augmente ces deux montants. Demandez un devis adapté à votre répartition exacte des systèmes d'exploitation et à la durée de votre contrat.
Quelle plateforme les MSP préfèrent-ils : Sophos ou SentinelOne ?
Les deux solutions ont été désignées Champions dans la Cybersecurity MSP Ecosystems Leadership Matrix 2026 d'Omdia pour leur architecture multi-tenant et leur intégration PSA/RMM, et de nombreux MSP proposent les deux au lieu de se standardiser sur une seule. L'agent unique et léger de SentinelOne tend à avoir une empreinte plus faible sur un parc client hétérogène, tandis que l'écosystème pare-feu-endpoint-MDR de Sophos simplifie la gestion des fournisseurs et la facturation pour un MSP.
Sophos ou SentinelOne a-t-il obtenu le meilleur score lors de la dernière évaluation MITRE ATT&CK ?
Sophos a participé à l'évaluation MITRE ATT&CK Enterprise 2025 et a annoncé 100 % de détection sur les 16 étapes d'attaque et les 90 sous-étapes. SentinelOne n'a pas participé à la session 2025 ; son résultat publié le plus récent date de 2024, avec également 100 % de détection (80/80 sous-étapes) et 88 % d'alertes générées en moins que la médiane des fournisseurs évalués cette année-là.