Huntress ou CrowdStrike en 2026 : prix, EDR et ITDR
Comparez Huntress et CrowdStrike : tarifs publiés, périmètre EDR, architecture ITDR, données MITRE et choix adapté à 50 postes, une PME ou un MSP.

Long Nguyen
Développeur fullstack · Ingénieur IA · Chercheur
Si vous recherchez Huntress ou CrowdStrike, vous trouverez généralement deux types de pages : des comparatifs rédigés par l’un des deux éditeurs et des articles d’agrégateurs citant un « tarif catalogue publié » de Huntress, alors que Huntress n’en publie aucun. Ce comparatif s’appuie uniquement sur les informations publiées par chaque entreprise sur ses propres pages, ainsi que sur les données de MITRE, vérifiées le .
En résumé : ces deux produits ne jouent pas sur le même terrain. CrowdStrike vend une plateforme que vous exploitez, avec une version managée facturée séparément. Huntress vend un résultat, avec les opérateurs déjà inclus dans le prix. Presque tous les désaccords d’une évaluation de CrowdStrike face à Huntress se résument à cette différence.
Ce que vendent réellement Huntress et CrowdStrike
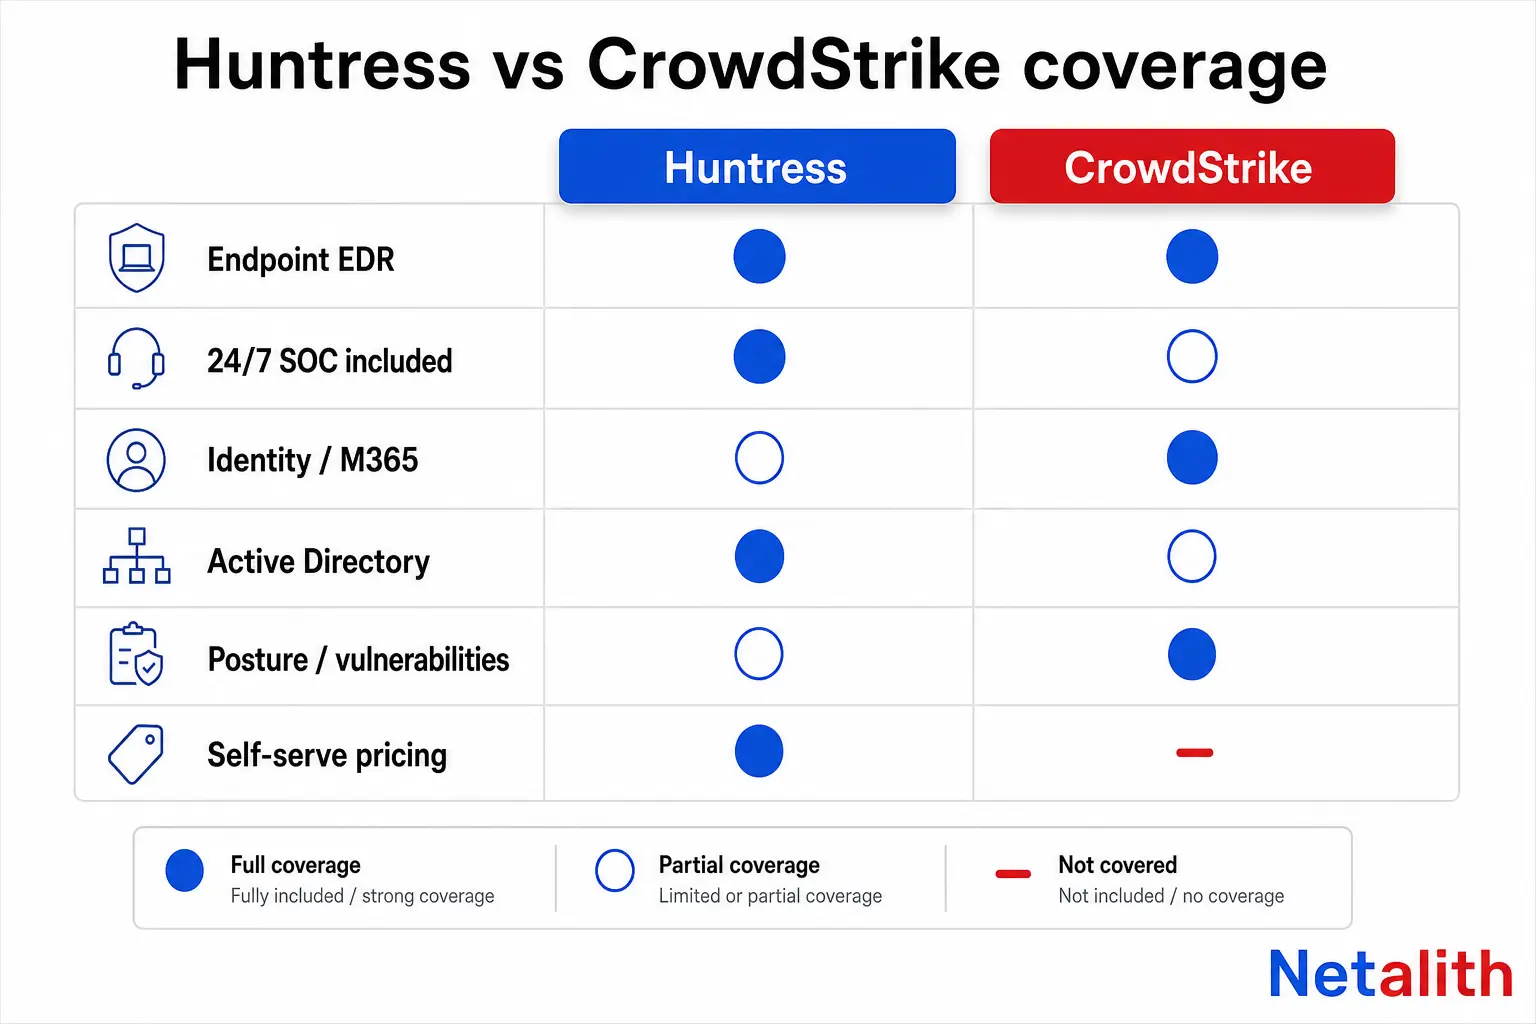
Avant de comparer les fonctionnalités, clarifions les modèles économiques : ce sont eux qui déterminent quel produit vous semblera abordable ou coûteux.
| Huntress | CrowdStrike | |
|---|---|---|
| Modèle principal | Service managé. Un SOC disponible 24 h/24 et 7 j/7 est inclus dans chaque produit, sans module de service managé à acheter en supplément | Plateforme et modules. Le service managé (Falcon Complete) constitue une offre distincte, proposée sur devis |
| Mode d’achat | Démonstration et devis uniquement. L’offre Managed EDR standard impose un engagement minimum de 50 agents | Paiement par carte en libre-service pour Go, Pro et Enterprise. Contact commercial pour Elite, Complete et Falcon Flex |
| Gamme de produits | Managed EDR, ITDR, SIEM, SAT, ainsi que les nouvelles solutions de gestion de la posture ISPM et ESPM | Offres groupées et vaste catalogue de modules couvrant les postes, les identités, le cloud, la gestion de l’exposition et le SIEM nouvelle génération |
| Conçu pour | Les parcs Windows et Microsoft 365 des PME, ainsi que les MSP qui en gèrent plusieurs | Les environnements d’entreprises de taille intermédiaire et de grands groupes disposant d’équipes de sécurité et d’infrastructures hétérogènes |
| Opérateur présumé | Un informaticien généraliste ou un technicien de MSP | Un analyste sécurité qui travaille quotidiennement dans une console |
La conséquence est importante : tout comparatif Huntress-CrowdStrike construit comme une simple liste de fonctionnalités donnera l’avantage à CrowdStrike, qui possède beaucoup plus de modules. Ce résultat est trompeur si le tableau ne tient pas aussi compte de la personne qui devra les exploiter à 3 heures du matin un dimanche.
Tarifs Huntress et CrowdStrike : un seul éditeur publie un prix
C’est la différence factuelle la plus nette de tout ce comparatif, et la plupart des articles la présentent à l’envers.
CrowdStrike publie une grille tarifaire et permet de payer par carte bancaire. Voici les tarifs catalogue indiqués sur ses pages officielles :
| Offre | Annuel, par appareil | Mensuel, par appareil | EDR inclus | Remarques |
|---|---|---|---|---|
| Falcon Go | $59.99 | $7.99 | Non | Antivirus nouvelle génération, contrôle des appareils, protection mobile et assistance Express. Limité à 100 appareils |
| Falcon Pro | $99.99 | $14.99 | Non | Ajoute la gestion centralisée du pare-feu des hôtes |
| Falcon Enterprise | $184.99 | $19.99 | Oui | Premier niveau incluant la détection et réponse sur les postes, ainsi que le renseignement et la chasse aux menaces |
| Falcon Elite | Contacter le service commercial | — | Oui | Ajoute l’hygiène informatique et la protection des identités |
| Falcon Complete | Sur devis | — | Oui | Les analystes de CrowdStrike l’exploitent pour vous |
Huntress ne publie aucun tarif par unité. Sa page tarifaire Managed EDR est un formulaire de demande de démonstration. Elle précise en revanche la structure de la tarification : licence par poste dans le cadre d’un abonnement, prix dégressif selon le volume afin que le tarif par poste diminue avec le nombre d’agents engagés, absence de niveaux ou de modules complémentaires, et engagement minimum standard de 50 agents.
Lorsqu’un site comparatif annonce « 8,99 $ par poste, tarif catalogue Huntress », considérez donc ce chiffre comme un tarif rapporté par le réseau de distribution, et non comme un prix publié. Il peut être exact pour certaines configurations commerciales. Mais ce n’est pas un montant que Huntress assume sur son propre site : vous ne pouvez donc comparer un devis Huntress qu’à un autre devis Huntress.
La réserve inverse s’applique à CrowdStrike. Son tarif publié constitue un point de départ, pas le coût total. La protection des identités, la gestion de l’exposition, le SIEM nouvelle génération et le service managé Complete sont facturés séparément. Le prix affiché de $184.99 correspond donc au début d’un devis réel, et non à son montant final.
Comparatif EDR : ce qui est réellement inclus
La confusion la plus coûteuse dans un comparatif EDR entre Huntress et CrowdStrike est la suivante : Falcon Go et Falcon Pro n’incluent pas l’EDR. Le tableau des offres de CrowdStrike indique lui-même que la détection et réponse sur les postes est disponible à partir de Falcon Enterprise. Go et Pro sont des offres de prévention — de très bonnes offres, mais de prévention.
Cela devient important dès qu’un questionnaire d’assurance cyber ou un référentiel de conformité vous demande si un EDR est déployé. Une entreprise de 40 personnes utilisant Falcon Go à $59.99 par appareil dispose d’un antivirus, pas d’un EDR ; répondre honnêtement à la question nécessite donc de dépenser $125 supplémentaires par appareil et par an.
| Fonctionnalité | Huntress Managed EDR | CrowdStrike |
|---|---|---|
| Détection et réponse sur les postes | Incluse ; c’est le produit lui-même | Falcon Enterprise et versions supérieures |
| Surveillance humaine des alertes 24 h/24 et 7 j/7 | Incluse dans le prix pour tous les clients | Chasse aux menaces à partir d’Enterprise ; le triage et la réponse complets sont assurés par Falcon Complete, proposé séparément sur devis |
| Qui décide de l’isolement | Le SOC de Huntress, selon vos paramètres d’autorisation | Vous, sauf si vous achetez Complete |
| Gestion de Microsoft Defender Antivirus | Gérée sans frais supplémentaires en complément de Managed EDR | Non applicable ; Falcon remplace la couche antivirus |
| Intégration avec Defender for Endpoint | Importe les alertes et la télémétrie de MDE lorsque MDE est déjà licencié et déployé | Non applicable |
| Niveaux et modules complémentaires | Aucun ; chaque produit possède un tarif unique | Niveaux d’offres et vaste catalogue de modules à la carte |
Si votre organisation utilise principalement Microsoft et paie déjà pour Defender, la gestion gratuite de Defender Antivirus proposée par Huntress constitue un véritable argument de coût, et pas un simple élément marketing : votre budget poste reste consacré à Microsoft, tandis que vous achetez de l’expertise plutôt qu’une seconde pile d’agents.
Taux de détection Huntress et CrowdStrike : ce que montrent les tests indépendants
Les personnes qui recherchent les taux de détection de Huntress et CrowdStrike veulent obtenir un pourcentage pour chacun. Il n’en existe pas, et c’est la réponse honnête.
MITRE a publié les évaluations ATT&CK 2025 pour les solutions d’entreprise en décembre 2025. Onze éditeurs ont participé : Acronis, AhnLab, CrowdStrike, Cyberani, Cybereason, Cynet, ESET, Sophos, Trend Micro, WatchGuard et WithSecure. Cette campagne reproduisait les méthodes du groupe motivé par l’appât du gain à l’origine des intrusions Scattered Spider, ainsi que les techniques de Mustang Panda, un groupe soutenu par un État. Elle comprenait également la première émulation d’adversaire cloud de MITRE. CrowdStrike a participé et annonce 100 % de détection et 100 % de protection, sans faux positifs lors de cette campagne. Huntress ne figure pas dans la liste des participants.
Deux éléments de contexte empêchent d’y voir une victoire décisive :
- MITRE précise clairement que ses évaluations ne classent pas les éditeurs : elles publient des éléments de preuve, pas un classement. Une affirmation de « 100 % » correspond à l’interprétation qu’un éditeur fait d’un jeu de données public que vous pouvez examiner vous-même.
- La participation est passée d’environ trente éditeurs lors des campagnes précédentes à onze. Microsoft, SentinelOne et Palo Alto Networks n’ont pas non plus participé. L’absence de la liste fournit peu d’informations sur un produit, mais beaucoup sur le coût croissant de l’exercice.
Huntress publie plutôt des indicateurs opérationnels que des résultats de laboratoire : un taux de faux positifs inférieur à 1 %, un délai moyen de réponse de 8 minutes pour Managed EDR et un MTTR de 3 minutes pour Managed ITDR. Ces chiffres sont déclarés par l’entreprise et non audités, mais ils mesurent quelque chose qu’un test en laboratoire ne peut pas mesurer : la rapidité avec laquelle un humain est réellement intervenu.
En pratique, vous comparez donc deux catégories de preuves différentes, et non deux scores. Si votre processus d’achat exige des données de détection validées par un tiers, CrowdStrike peut en fournir et Huntress ne le peut actuellement pas. Si votre risque réel est une alerte que personne n’a ouverte pendant six heures, le chiffre du laboratoire n’aurait de toute façon pas répondu à la question.
ITDR et sécurité Microsoft 365 : deux architectures différentes
Les deux éditeurs vendent une solution de détection et réponse face aux menaces sur les identités, mais leurs produits se recouvrent à peine. C’est la partie que la plupart des comparatifs ITDR entre Huntress et CrowdStrike négligent.
| Huntress Managed ITDR | CrowdStrike Falcon Identity Protection | |
|---|---|---|
| Ce qui est surveillé | Les identités et les e-mails Microsoft 365 et Google Workspace | Le trafic d’authentification en direct dans Active Directory sur site, ainsi qu’Entra ID, Okta et Ping |
| Déploiement | Intégration au tenant, licence par identité | Un capteur sur les contrôleurs de domaine ; couverture d’Entra ID via External Authentication Method de Microsoft, directement dans le processus de connexion |
| Détections caractéristiques | Rogue Apps (autorisations OAuth malveillantes), Unwanted Access (vol de jetons de session, vol d’identifiants, AiTM), Shadow Workflows (règles malveillantes de boîte de réception et de transfert) | Détection des attaques Kerberos et NTLM, mouvements latéraux, accès conditionnel fondé sur le risque, injection ou blocage de la MFA au moment de la connexion |
| Réponse | Le SOC enquête et intervient lorsqu’une compromission d’identité est confirmée | Décisions d’application en temps réel avant l’émission d’un jeton |
La règle de décision est particulièrement simple. Une entreprise de 60 personnes sans contrôleur de domaine, dont tout l’environnement repose sur Microsoft 365, perd l’essentiel de ce qui justifie le prix du module d’identité de CrowdStrike : celui-ci est conçu pour lire un trafic d’authentification que cette entreprise ne génère pas. À l’inverse, un environnement hybride avec un véritable Active Directory et une exposition aux mouvements latéraux ne trouvera pas de réponse sur ce point dans Huntress ITDR, qui n’inspecte pas AD.
Pour la sécurité purement Microsoft 365 — compromission de messagerie professionnelle, vol de jetons et hameçonnage par consentement via des applications OAuth — Huntress cible directement les modes opératoires auxquels les PME sont réellement confrontées. Sa fonctionnalité Rogue Apps couvre en outre une lacune que la plupart des outils d’identité négligent.
Gestion des vulnérabilités : données natives ou dépendance à Defender
Un comparatif Huntress-CrowdStrike sur la gestion des vulnérabilités aboutit à une réponse structurelle claire.
Falcon Spotlight de CrowdStrike évalue les vulnérabilités grâce au capteur déjà installé : aucun scanner, aucune fenêtre d’analyse et aucun second agent. Il fait désormais partie de Falcon Exposure Management, aux côtés de Falcon Surface pour la surface d’attaque externe et de Falcon Discover pour la découverte des actifs et des applications. Il s’agit d’un module payant, qui n’est inclus ni dans Go, ni dans Pro, ni dans Enterprise.
Huntress est arrivé dans cette catégorie en mars 2026 avec Managed ESPM, qui associe contrôle des applications (blocage des outils RMM malveillants et des logiciels non approuvés), tableaux de bord de conformité et priorisation des vulnérabilités. Le détail à retenir est le suivant : la visibilité sur les vulnérabilités d’ESPM repose sur une intégration avec Microsoft Defender for Endpoint. Si vous ne disposez pas d’une licence MDE et ne l’exécutez pas, cette partie du produit n’a aucune source de données. Son produit complémentaire, Managed ISPM, applique une logique équivalente aux identités : il évalue Entra ID et l’accès conditionnel par rapport à des règles élaborées par des experts, puis annule les modifications non autorisées.
En résumé : CrowdStrike vous fournit des données de vulnérabilité natives, au prix d’un module supplémentaire sur la facture. Huntress ajoute une couche managée aux données de vulnérabilité que vous payez déjà à Microsoft ; c’est moins cher si vous avez Defender, mais cette fonction reste sans données si vous ne l’avez pas.
Huntress ou CrowdStrike pour 50 postes et une petite entreprise
Cinquante postes correspondent exactement au seuil où le choix devient intéressant : vous atteignez le minimum de Huntress tout en restant dans la gamme libre-service de CrowdStrike. En utilisant uniquement les tarifs catalogue publiés :
| Option pour 50 appareils | Coût annuel catalogue | Ce que vous obtenez |
|---|---|---|
| Falcon Go | $2,999.50 | Antivirus nouvelle génération et contrôle des appareils. Pas d’EDR. Vous assurez la surveillance |
| Falcon Pro | $4,999.50 | Ajoute la gestion du pare-feu. Toujours pas d’EDR |
| Falcon Enterprise | $9,249.50 | EDR et chasse aux menaces. Vous restez responsable du triage et de la réponse |
| Falcon Complete | Sur devis | CrowdStrike l’exploite pour vous |
| Huntress Managed EDR | Sur devis, au seuil de 50 agents | EDR, triage et réponse par un SOC 24 h/24 et 7 j/7, dans un même prix |
À cette échelle, la comparaison honnête du coût total de possession n’oppose pas une licence à une autre. Il faut comparer Falcon Enterprise augmenté du temps de travail de vos équipes à un devis Huntress, ou Falcon Complete à un devis Huntress. Comparer Go à Huntress revient à opposer un antivirus à un service managé : cela ne permet de rien conclure.
Deux remarques pratiques pour les acheteurs de petites entreprises. Falcon Go est limité à 100 appareils : vous finirez donc par dépasser cette offre plutôt que de la faire évoluer avec vous. Et en dessous de 50 postes, Huntress exige un échange commercial ; la plupart des entreprises de cette taille passent donc par un MSP pour accéder à Huntress, conformément au modèle de l’éditeur.
Huntress ou CrowdStrike pour les MSP
Les deux éditeurs ciblent les partenaires et ont développé des outils multi-tenant, mais ils sont optimisés pour des portefeuilles clients différents.
Huntress est conçu autour du canal de distribution. Chaque produit impose un minimum de 50 unités, mais un MSP cumule ce volume sur l’ensemble de son portefeuille, et le SOC est inclus. Le MSP revend ainsi un résultat de sécurité plutôt que de devoir constituer une équipe dédiée. Ce modèle fonctionne lorsque le portefeuille comprend trente clients de vingt postes en moyenne.
CrowdStrike propose le programme CrowdStrike Powered Service Provider, avec une véritable architecture multi-tenant parent-enfants : les mises à jour de règles se propagent sans qu’il soit nécessaire d’ouvrir la console de chaque client. Falcon Complete for Service Providers permet également aux partenaires de commercialiser CrowdStrike en marque blanche ou en co-branding. Ce modèle convient lorsque le portefeuille rassemble moins de clients, mais de plus grande taille, soumis à des exigences de conformité, qui connaissent la marque et accepteront de payer ce niveau de service.
La question décisive n’est pas de savoir quelle plateforme est la plus performante. Il faut déterminer si la répartition des tailles de vos clients peut absorber un tarif par poste premium et la charge commerciale qui l’accompagne. Des dizaines de petits clients et un tarif par poste conçu pour le marché intermédiaire ne font pas bon ménage.
Quel choix est le meilleur en 2026 ?
Il n’existe pas de réponse unique à la question « Huntress ou CrowdStrike, lequel est le meilleur ? », mais chaque scénario permet d’identifier une solution claire.
| Votre situation | Solution la plus adaptée |
|---|---|
| Moins de 200 postes, Microsoft 365, aucune équipe sécurité | Huntress. Le SOC est le service dont vous avez réellement besoin, et il est inclus dans le prix |
| Vous disposez d’une équipe sécurité qui travaille quotidiennement dans une console | CrowdStrike. Payer pour un SOC managé que vous pourriez désactiver serait inutile |
| Active Directory sur site avec exposition aux mouvements latéraux | CrowdStrike Falcon Identity Protection. Huntress ITDR ne couvre pas AD |
| La compromission de messagerie professionnelle et le hameçonnage par consentement OAuth constituent les principales menaces | Huntress Managed ITDR, conçu précisément pour ces modes opératoires |
| Les achats exigent des preuves de détection validées par un tiers | CrowdStrike, qui participe aux évaluations de MITRE |
| MSP avec de nombreux petits clients | Huntress. MSP avec moins de clients, mais de grandes organisations réglementées : CrowdStrike |
| Vous devez déployer un EDR cet après-midi en payant par carte | Falcon Enterprise. C’est la seule des deux solutions que vous pouvez acheter sans appel commercial |
Une correction s’impose concernant la manière dont ce comparatif est généralement présenté : Huntress n’est pas « le CrowdStrike des entreprises qui n’ont pas les moyens de s’offrir CrowdStrike ». Il s’agit d’un achat différent. Vous achetez des heures d’analystes avec un logiciel associé, et le logiciel est volontairement plus ciblé afin que les analystes puissent prendre des décisions rapides. Avec CrowdStrike, vous achetez une télémétrie plus large et plus profonde, en partant du principe qu’une personne compétente l’exploitera.
Un dernier mot pour les MSP et les prestataires informatiques qui évaluent ces solutions : les clients qui vous trouvaient autrefois grâce à un moteur de recherche demandent de plus en plus souvent à un assistant IA quel prestataire choisir. Ces assistants citent des pages comparatives structurées et factuelles plutôt que des textes promotionnels. Si cette évolution affecte votre propre acquisition commerciale, c’est précisément le problème que notre service SEO, AEO et GEO pour les entreprises de services est conçu pour résoudre.
Sources
- Tarifs et comparaison des offres CrowdStrike Falcon Go — tarifs catalogue publiés par appareil et matrice des fonctionnalités de Go, Pro et Enterprise
- Page tarifaire de Huntress Managed EDR — engagement minimum, structure fondée sur le volume et éléments inclus
- Publication de MITRE sur les évaluations ATT&CK 2025 — périmètre, scénarios et méthodologie
- Page produit Huntress Managed ITDR et CrowdStrike Falcon Identity Protection — couverture des identités et modèles de déploiement
- Huntress Managed ESPM et CrowdStrike Falcon Spotlight — périmètre de la gestion de la posture et des vulnérabilités
FAQ
Questions fréquentes
Huntress est-il moins cher que CrowdStrike ?
Impossible de le déterminer à partir des tarifs publiés, car seul CrowdStrike en publie. CrowdStrike affiche Falcon Go à $59.99, Falcon Pro à $99.99 et Falcon Enterprise à $184.99 par appareil et par an. Huntress établit ses devis selon l’environnement, après un formulaire de démonstration, et précise uniquement que ses tarifs dépendent du volume, avec un minimum de 50 agents pour l’offre Managed EDR standard. La comparaison pertinente oppose Huntress Managed EDR à Falcon Enterprise augmenté du temps de travail des équipes, ou à Falcon Complete, puisque Huntress inclut la couverture d’un SOC 24 h/24 et 7 j/7 dans son prix, tandis que CrowdStrike la facture séparément.
Falcon Go de CrowdStrike inclut-il un EDR ?
Non. Le tableau comparatif officiel de CrowdStrike indique que la détection et réponse sur les postes commence avec Falcon Enterprise. Falcon Go couvre l’antivirus nouvelle génération, le contrôle des appareils et la protection des appareils mobiles ; Falcon Pro ajoute la gestion du pare-feu des hôtes. Falcon Go est également limité à 100 appareils. Si un référentiel de conformité ou un questionnaire d’assurance demande si un EDR est déployé, Go et Pro ne répondent pas à cette exigence.
Qui affiche les meilleurs taux de détection, Huntress ou CrowdStrike ?
Il n’existe pas de chiffre directement comparable. CrowdStrike a participé aux évaluations ATT&CK 2025 de MITRE pour les solutions d’entreprise, avec dix autres éditeurs, et annonce une couverture complète de la détection et de la protection lors de cette campagne ; Huntress ne figure pas dans la liste des participants. MITRE précise elle-même que ses évaluations ne classent pas les éditeurs. Huntress publie plutôt des indicateurs opérationnels, notamment un taux de faux positifs inférieur à 1 % et un délai moyen de réponse de 8 minutes, qui sont déclarés par l’entreprise. Vous comparez donc deux catégories de preuves, et non deux scores.
Huntress et CrowdStrike peuvent-ils fonctionner ensemble ?
Techniquement oui. Certains MSP utilisent un capteur CrowdStrike pour la détection avec une couche de service managé distincte, mais payer deux fois pour la télémétrie des postes est rarement justifié. L’association la plus courante et réellement pertinente consiste à utiliser Huntress Managed EDR avec Microsoft Defender : Huntress gère Microsoft Defender Antivirus sans frais supplémentaires et peut importer les alertes de Defender for Endpoint lorsque ce produit est déjà licencié et déployé.
Quelle solution est la meilleure pour la sécurité Microsoft 365 ?
Huntress Managed ITDR est conçu spécifiquement pour les menaces visant les identités et les e-mails Microsoft 365 et Google Workspace : applications OAuth malveillantes, vol de jetons de session, attaques de type adversary-in-the-middle et règles de boîte de réception dissimulées. CrowdStrike Falcon Identity Protection est conçu autour du trafic d’authentification dans Active Directory et Entra ID, avec un capteur déployé sur les contrôleurs de domaine. Pour une organisation sans annuaire sur site, l’essentiel de la valeur du module d’identité de CrowdStrike ne s’applique pas.
Quelle solution est la meilleure pour un MSP ?
Cela dépend de la répartition des tailles de vos clients, et non de la qualité intrinsèque des produits. Huntress privilégie le canal de distribution, avec des minimums cumulés sur l’ensemble du portefeuille et un SOC inclus, ce qui convient à de nombreux petits clients. CrowdStrike propose une architecture multi-tenant parent-enfants grâce à son programme Powered Service Provider, ainsi qu’une option en marque blanche avec Falcon Complete for Service Providers. Cette approche convient davantage à un nombre réduit de clients plus importants, soumis à des exigences de conformité et prêts à payer un tarif par poste premium.
Qu’en est-il de la gestion des vulnérabilités ?
Falcon Spotlight de CrowdStrike évalue les vulnérabilités à partir du capteur déjà installé, sans scanner ni fenêtre d’analyse, et fait désormais partie de Falcon Exposure Management. Il s’agit d’un module payant, qui n’est inclus ni dans les offres Go, ni dans Pro, ni dans Enterprise. Huntress Managed ESPM, généralement disponible depuis mars 2026, ajoute le contrôle des applications, les rapports de conformité et la priorisation des vulnérabilités. Cependant, ses données de vulnérabilité proviennent d’une intégration avec Microsoft Defender for Endpoint : il faut donc disposer d’une licence MDE et l’exécuter.