Defender for Business ou Endpoint : lequel choisir ?
Comparez Defender for Business et Defender for Endpoint : tarifs, profondeur de l’EDR et limite de 300 postes pour choisir la solution adaptée.

Long Nguyen
Développeur fullstack · Ingénieur IA · Chercheur
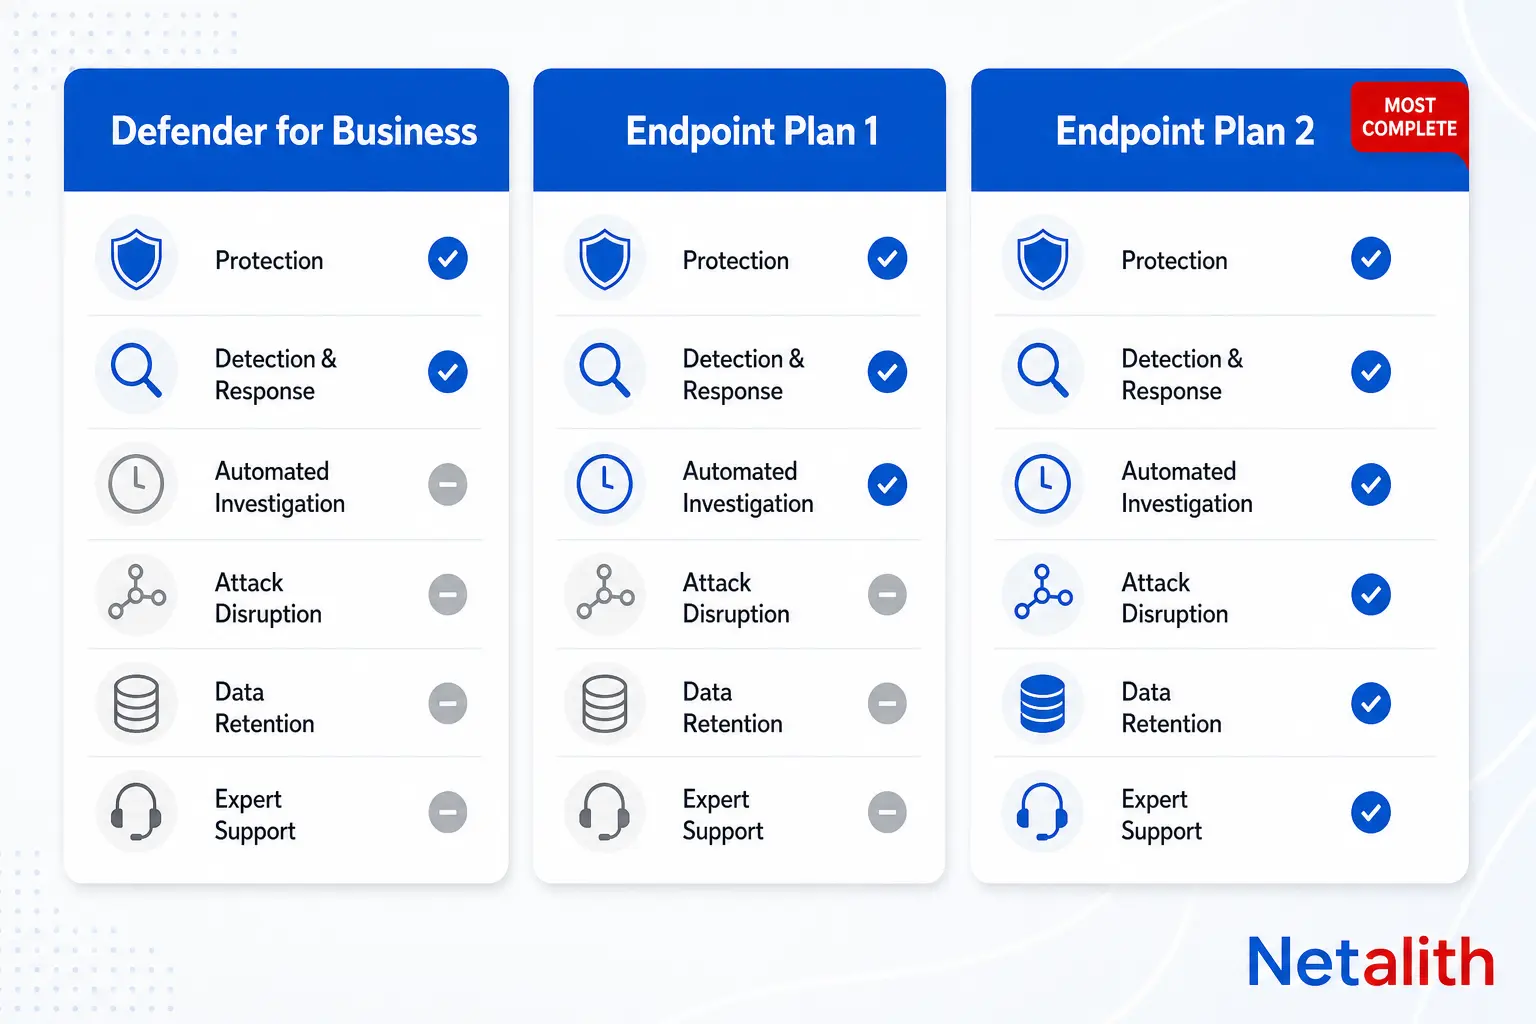
Defender for Business ou Defender for Endpoint : la différence essentielle
Les deux produits s’appuient sur le même moteur de détection. Se demander « lequel détecte le plus de malwares ? » n’est donc pas la bonne question. La vraie différence tient à l’organisation à laquelle chaque référence est destinée et au niveau de capacités d’investigation et de réponse associé aux mêmes alertes.
- Microsoft Defender for Business est limité à 300 utilisateurs, fournit des stratégies par défaut guidées par assistant et peut être acheté comme module autonome ou inclus dans Microsoft 365 Business Premium.
- Microsoft Defender for Endpoint n’impose aucune limite de postes et existe en deux niveaux : Plan 1 (protection) et Plan 2 (protection, détection, réponse et chasse aux menaces).
Point souvent source de confusion : Defender for Business n’est pas simplement « Endpoint Plan 1 pour les petites entreprises ». D’après le comparatif officiel de Microsoft, Defender for Business inclut toutes les fonctionnalités du Plan 1, plusieurs capacités du Plan 2 absentes du Plan 1 — notamment la détection et réponse sur les endpoints ainsi que l’investigation automatisée — et quelques fonctions qui lui sont propres, comme la configuration simplifiée du pare-feu et de l’antivirus sous Windows.
| Fonctionnalité | Defender for Business | Endpoint Plan 1 | Endpoint Plan 2 |
|---|---|---|---|
| Protection nouvelle génération | Oui | Oui | Oui |
| Réduction de la surface d’attaque | Oui | Oui | Oui |
| Détection et réponse sur les endpoints (EDR) | Oui (optimisée) | Non | Oui |
| Investigation et remédiation automatisées | Oui | Non | Oui |
| Interruption automatique des attaques | Oui | Non | Oui |
| Gestion des vulnérabilités (fonctionnalités de base) | Oui | Non | Oui |
| Analyse des menaces | Oui (optimisée) | Non | Oui |
| Advanced hunting, conservation des données pendant 6 mois | Non | Non | Oui |
| Microsoft Threat Experts | Non | Non | Oui |
| Configuration simplifiée du pare-feu et de l’antivirus (Windows) | Oui | Non | Non |
| Limite de postes | 300 utilisateurs | Aucune | Aucune |
En pratique, à l’échelle des postes, Defender for Business ressemble davantage à un Plan 2 allégé qu’à un Plan 1 enrichi. Ce qui lui manque, c’est la profondeur — advanced hunting pendant 30 jours avec des requêtes KQL, conservation des données pendant six mois et accès à Microsoft Threat Experts pour la chasse aux menaces managée — et non l’EDR lui-même. Microsoft a actualisé ce tableau comparatif le .
Tarifs et coût total de possession de Defender for Business et Defender for Endpoint
Les tarifs catalogue des niveaux d’entrée sont suffisamment proches pour que le choix ne se résume généralement pas au prix affiché — il dépend surtout de ce qu’il faut acheter pour bénéficier de l’EDR.
| Référence | Tarif catalogue indicatif | Inclus dans |
|---|---|---|
| Defender for Business (autonome) | ~3 $/utilisateur/mois | Microsoft 365 Business Premium |
| Defender for Endpoint Plan 1 | ~3 $/utilisateur/mois | Microsoft 365 E3 |
| Defender for Endpoint Plan 2 | ~5,20 $/utilisateur/mois | Microsoft 365 E5, module complémentaire E5 Security |
Les tarifs catalogue évoluent et varient selon la région, la durée du contrat et la remise accordée par le CSP. Considérez donc ce tableau comme une estimation de planification et vérifiez les montants en vigueur dans votre centre d’administration des licences Microsoft avant d’établir votre budget.
Le piège de coût total de possession dans lequel tombent beaucoup de PME : Endpoint Plan 1 et Defender for Business coûtent à peu près le même prix par utilisateur, mais le Plan 1 n’inclut aucun EDR. Une organisation qui choisit le Plan 1 pour faire des économies et découvre ensuite qu’elle a besoin de réponse aux incidents doit passer au Plan 2 — pour un coût par utilisateur presque doublé — au lieu d’ajouter simplement un module. Defender for Business évite ce saut en intégrant l’EDR dès le départ, ce qui en fait souvent le meilleur choix pour une entreprise de 10 à 300 utilisateurs, même en dehors de l’offre Business Premium. La véritable variable du coût total n’est pas la ligne de licence, mais la présence de personnes capables d’utiliser l’advanced hunting et la conservation de six mois apportée par le Plan 2 : si personne dans votre équipe ne lancera de requêtes KQL, vous payez une fonctionnalité qui restera inutilisée.
Defender for Business ou Defender for Endpoint pour une petite entreprise
Pour une entreprise de moins de 300 utilisateurs sans équipe dédiée aux opérations de sécurité, Defender for Business est le choix par défaut, et non une solution au rabais. Il fournit des stratégies de sécurité préconfigurées pour les menaces courantes, une configuration simplifiée du pare-feu et de l’antivirus propre à cette référence, ainsi qu’une intégration simplifiée qui ne suppose pas la présence d’un analyste SOC chargé de surveiller les files d’alertes.
Privilégiez Endpoint Plan 2 à Defender for Business lorsque l’un des cas suivants s’applique, même avec moins de 300 postes :
- Vous êtes soumis à des exigences de conformité imposant au moins six mois de conservation des données de sécurité.
- Vous avez besoin de Microsoft Threat Experts pour la chasse aux menaces managée parce que vous ne disposez d’aucun analyste en interne.
- Vous disposez déjà de Microsoft 365 E5 pour d’autres raisons : le Plan 2 est alors pratiquement déjà financé.
- Vous prévoyez de dépasser 300 utilisateurs pendant la durée actuelle du contrat et souhaitez éviter une refonte de la plateforme en cours d’année.
Defender for Business ou Defender for Endpoint pour les MSP
Defender for Business a été conçu en tenant compte des besoins des MSP, et pas simplement adapté pour eux. Selon la documentation de Microsoft, il s’intègre à Microsoft 365 Lighthouse, ce qui permet aux CSP de consulter les incidents et les alertes de chaque tenant client depuis un même écran. Il prend également en charge les outils RMM et PSA afin que les alertes et les actions de remédiation s’intègrent à la solution de ticketing déjà utilisée par le MSP.
Pour les MSP qui gèrent un portefeuille de petits clients, le schéma le plus pratique est le suivant : Defender for Business (ou Business Premium) pour chaque client de moins de 300 postes, et Endpoint Plan 2 réservé aux quelques clients soumis à des exigences de conservation des données ou disposant d’une équipe de sécurité interne. Déployer le Plan 2 par défaut chez tous les clients coûte cher et est généralement inutile, car la plupart des PME n’utiliseront jamais l’advanced hunting.
La gestion devient plus lourde lorsqu’il faut produire des rapports client par client. Si vous assemblez chaque mois des synthèses de sécurité pour un portefeuille hétérogène composé de clients Defender for Business, Plan 1 et Plan 2, c’est précisément le type de workflow récurrent d’extraction et de reporting qu’il vaut mieux automatiser plutôt que réaliser manuellement chaque mois — en récupérant les données d’alerte et de posture via les API Defender pour les intégrer à un rapport unique destiné aux clients, grâce à un pipeline d’automatisation scripté, au lieu de demander à quelqu’un de recopier des chiffres entre différents portails.
Lequel détecte et bloque réellement le plus de menaces ?
Les trois niveaux reçoivent les mêmes données de télémétrie via le même capteur. Le signal de détection brut n’est donc pas le facteur différenciant : c’est la profondeur de la réponse qui compte. Voici ce qui les distingue en pratique :
- Endpoint Plan 1 vous informe qu’un événement s’est produit. Il propose un antivirus nouvelle génération et des règles de réduction de la surface d’attaque, mais aucun EDR : vous n’avez donc ni chronologie, ni remédiation automatisée, ni visibilité sur les actions d’un processus après son exécution.
- Defender for Business ajoute l’EDR, l’investigation et la remédiation automatisées, ainsi que l’interruption automatique des attaques — une capacité de Microsoft qui peut contenir automatiquement un appareil compromis (en l’isolant du réseau) lorsque des signaux très fiables indiquent une attaque par ransomware en cours ou un compte compromis. Il s’agit d’un véritable confinement, pas d’une simple alerte, réglé par Microsoft pour les environnements qui ne disposent pas d’un SOC actif 24 h/24 et 7 j/7.
- Endpoint Plan 2 reprend toutes les capacités de Defender for Business, puis y ajoute 30 jours d’advanced hunting avec KQL, six mois de conservation pour les investigations historiques et un accès facultatif à Microsoft Threat Experts pour bénéficier d’une chasse avec intervention humaine. L’écart entre Business et Plan 2 ne porte pas sur la détection, mais sur la capacité de votre équipe à remonter plus loin dans l’historique et à effectuer des requêtes plus libres une fois la menace détectée.
Defender for Business ou Defender for Endpoint pour 50 postes
Avec environ 50 utilisateurs ou postes, vous êtes largement sous la limite de 300 utilisateurs. C’est donc le cas le plus évident pour choisir Defender for Business plutôt que l’un des plans Endpoint :
| Situation avec environ 50 postes | Parcours recommandé |
|---|---|
| Aucun personnel dédié à la sécurité, avec besoin d’une protection prête à l’emploi | Defender for Business (ou Microsoft 365 Business Premium si vous avez également besoin de la suite bureautique et collaborative) |
| Secteur réglementé nécessitant une longue conservation des données | Endpoint Plan 2, même avec cet effectif |
| Microsoft 365 E5 déjà utilisé pour d’autres raisons | Endpoint Plan 2 (déjà inclus, sans dépense supplémentaire) |
| Prévision d’atteindre plus de 300 postes dans les 12 à 18 prochains mois | Envisagez de passer directement au Plan 2 pour éviter une migration en cours de contrat |
Pour une entreprise de 50 postes, c’est le choix d’Endpoint Plan 1 que nous déconseillons le plus : vous payez à peu près le même prix par utilisateur qu’avec Defender for Business, mais sans bénéficier de l’EDR. Cela va à l’encontre de l’objectif si les ransomwares ou les déplacements latéraux sont précisément les menaces que vous cherchez à détecter.
Quel est le meilleur choix en 2026 ? Un cadre de décision
Le « meilleur » choix dépend entièrement du nombre de postes, des obligations de conformité et de la capacité de votre équipe à utiliser réellement les fonctions avancées de chasse aux menaces. En 2026, le constat reste le suivant :
- Moins de 300 utilisateurs, sans obligation de conservation réglementaire → Defender for Business. Il inclut l’EDR et la réponse automatisée, absents du Plan 1, au tarif du Plan 1.
- Moins de 300 utilisateurs, mais besoin d’une conservation de six mois, de requêtes KQL ou de Threat Experts → Endpoint Plan 2, quel que soit le nombre de postes.
- Plus de 300 utilisateurs → Defender for Business n’est pas disponible ; il faut choisir entre le Plan 1 et le Plan 2, sachant que le Plan 1 ne fournit pas d’EDR à lui seul.
- Microsoft 365 E5 déjà utilisé → Vous disposez déjà du Plan 2. N’achetez pas également Defender for Business.
- MSP avec un portefeuille de clients hétérogène → Defender for Business par défaut pour chaque client, et Plan 2 en exception pour ceux qui ont de véritables besoins de conformité ou de SOC.
Si vous ne savez pas dans quelle catégorie se situe votre organisation, ou si vous avez récupéré un ensemble de licences d’un ancien prestataire informatique sans savoir exactement ce qui est activé, une rapide consultation gratuite vous permettra facilement d’obtenir un second avis avant de renouveler vos licences.
FAQ
Questions fréquentes
Microsoft Defender for Business inclut-il l’EDR ?
Oui. Defender for Business inclut une version optimisée de la détection et réponse sur les endpoints, ainsi que l’investigation et la remédiation automatisées et l’interruption automatique des attaques. Cette fonctionnalité est souvent mal comprise, car Endpoint Plan 1, une référence proposée à un tarif similaire, n’inclut aucun EDR.
Que se passe-t-il si mon entreprise dépasse 300 utilisateurs avec Defender for Business ?
Defender for Business est uniquement destiné aux organisations comptant jusqu’à 300 utilisateurs. Une fois ce seuil dépassé, vous devez passer à Microsoft Defender for Endpoint Plan 1 ou Plan 2. Choisissez le Plan 2 si vous souhaitez conserver l’EDR et la réponse automatisée, puisque le Plan 1 ne les inclut pas.
Defender for Business et Defender for Endpoint peuvent-ils protéger les serveurs ?
Pas par défaut. Les deux solutions nécessitent des licences distinctes Microsoft Defender for Servers Plan 1 ou Plan 2, qui font partie de Microsoft Defender for Cloud, pour intégrer les serveurs Windows et Linux. Aucune des références Defender destinées aux postes clients n’inclut la protection des serveurs prête à l’emploi.
Defender for Business est-il inclus dans Microsoft 365 Business Premium ?
Oui. Microsoft 365 Business Premium inclut Defender for Business. Si vous disposez déjà de ce niveau d’abonnement, la solution est activée et vous n’avez pas besoin de l’acheter séparément.
Les MSP peuvent-ils gérer Defender for Business sur plusieurs tenants clients ?
Oui. Defender for Business s’intègre à Microsoft 365 Lighthouse, ce qui permet aux partenaires de consulter les incidents et les alertes de plusieurs tenants clients depuis un même endroit. Il prend également en charge l’intégration aux outils RMM et PSA pour les workflows d’alerte et de remédiation.
Quelle est la vraie différence entre Defender for Endpoint Plan 1 et Plan 2 ?
Le Plan 1 fournit uniquement la protection : antivirus nouvelle génération et réduction de la surface d’attaque, sans EDR. Le Plan 2 ajoute l’EDR complet, l’investigation et la remédiation automatisées, l’interruption automatique des attaques, la gestion des vulnérabilités de base, 30 jours d’advanced hunting avec six mois de conservation des données, ainsi qu’un accès facultatif à Microsoft Threat Experts.